¿Le darías a una visita las llaves de toda tu empresa? Segmentar la red con VLANs

Redes & Ciberseguridad

¿Le darías a una visita las llaves de toda tu empresa?

Segmentar la red con VLANs es una de las medidas más simples y efectivas para reducir el daño de un incidente. Pero crear las VLANs es sólo la mitad del trabajo: lo que realmente protege son las reglas de acceso entre ellas.

Categoría: Seguridad de redes Tiempo de lectura: 8 minutos Stack: VLAN 802.1Q · Switches administrables · OPNsense

Probablemente no. Cuando alguien viene de visita lo recibís en la recepción, lo llevás a la sala de juntas y, con suerte, no pasa por el archivo de contabilidad. Sin embargo, en muchas empresas la red funciona exactamente al revés: la notebook de la visita, la cámara del pasillo y el servidor de facturación comparten el mismo pasillo, sin puertas y sin recepcionista. Por eso, segmentar la red con VLANs es hoy una de las primeras medidas de seguridad que recomendamos.
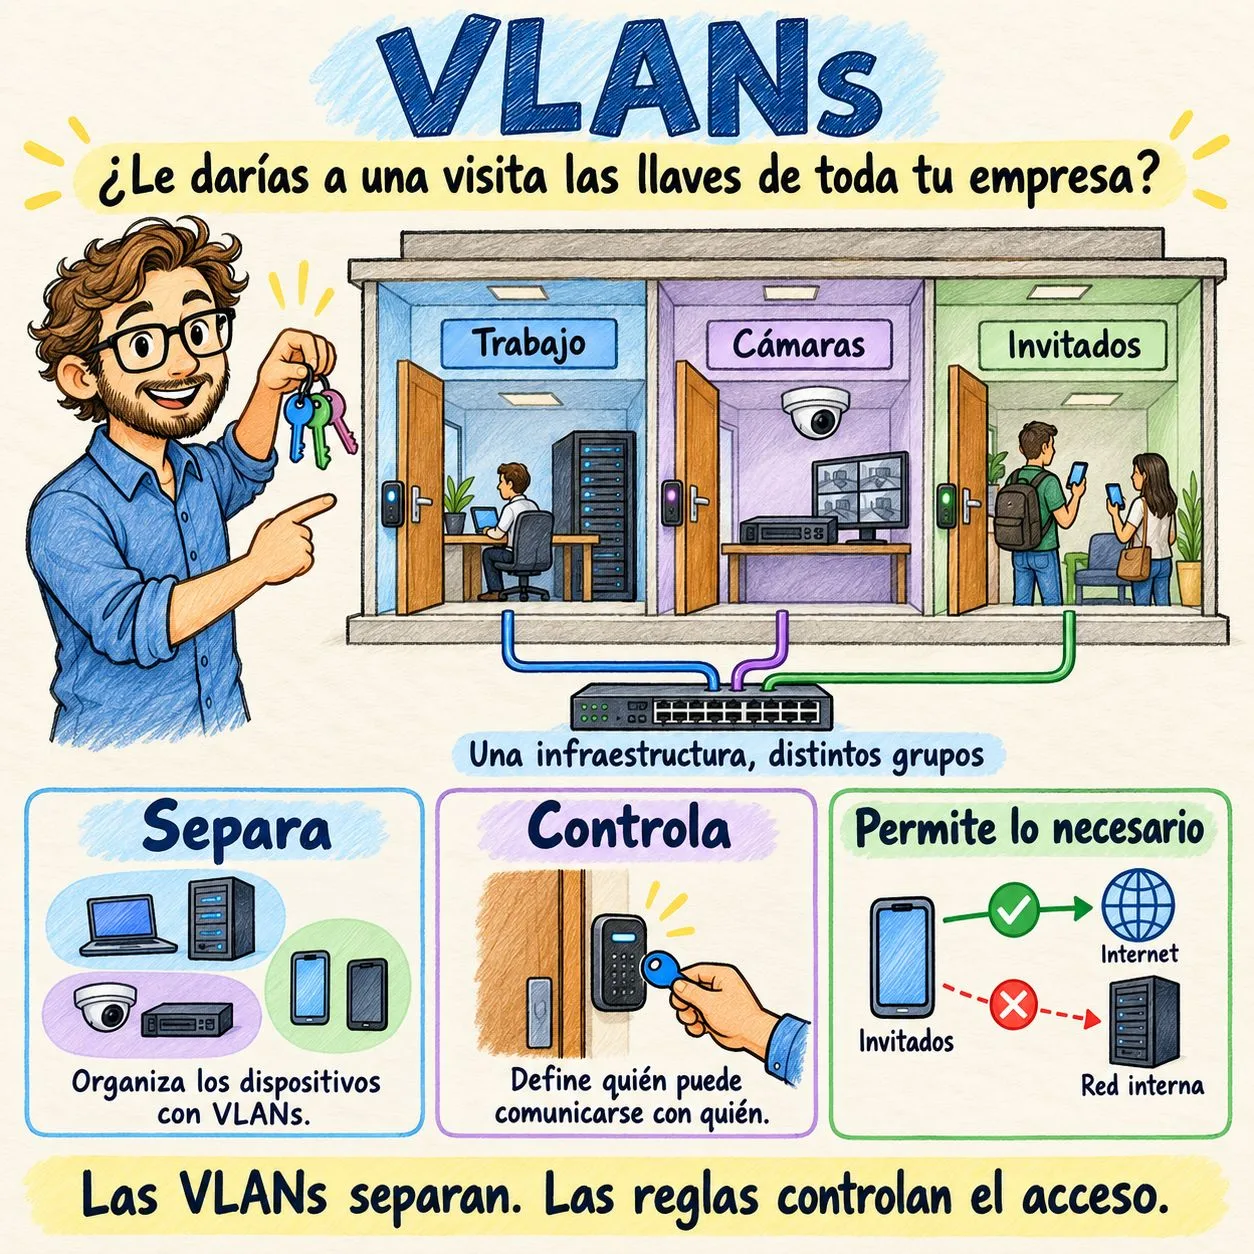
Segmentar la red con VLANs: infografía de una red dividida en habitaciones con reglas de acceso para invitados, cámaras y servidores

Una VLAN es como una habitación de un edificio: comparten estructura, pero cada una tiene su propia puerta.

01El problema: la red plana

En una red plana todos los dispositivos están en el mismo segmento: PCs, servidores, impresoras, cámaras IP, teléfonos, el Wi-Fi de visitas y hasta ese equipo viejo que nadie se animó a apagar. Todos pueden “verse” entre sí. Es cómodo de armar y casi imposible de defender: alcanza con que un solo equipo esté comprometido para que el resto quede al alcance.

Regla de oroUn dispositivo no debería poder llegar a todo lo que técnicamente puede. Debería llegar sólo a lo que necesita para trabajar.

02Qué es una VLAN: habitaciones dentro del mismo edificio

Una VLAN (red local virtual) divide una misma red física en varias redes lógicas independientes. Los switches y el cableado son los mismos —el edificio—, pero cada VLAN es una habitación con su propia puerta. Entre habitaciones, el tráfico tiene que pasar por el firewall, que actúa como la recepción: pregunta quién sos, adónde vas y si tenés permiso.

EDIFICIO = tu red física (mismos switches, mismo cableado) | +— VLAN 10 · Administración -> PCs de contabilidad, RR.HH. +— VLAN 20 · Servidores -> ERP, archivos, bases de datos +— VLAN 30 · Cámaras / CCTV -> cámaras IP + sistema de grabación +— VLAN 40 · Invitados -> sólo salida a Internet +— VLAN 50 · IoT / Impresoras -> dispositivos que no se pueden actualizar | Firewall (OPNsense) = la recepción: decide quién pasa de una «habitación» a otra

Ejemplo de segmentación típica para una pyme. La cantidad de VLANs depende de cada empresa.

03Crear VLANs es sólo la mitad: las reglas de acceso

Es el error más común: se crean las VLANs, se les asigna un rango de direcciones y se da por terminado el trabajo. Pero si el firewall permite todo el tráfico entre ellas, tenés una red plana con otro nombre. Lo que realmente protege es definir qué puede hablar con qué:

Origen (VLAN) Puede acceder a NO puede acceder a
Invitados Internet (DNS y web) Servidores, PCs de administración, impresoras internas, cámaras
Cámaras Su servidor de grabación (NVR) en puertos puntuales Contabilidad, archivos, Internet abierta
Administración Servidores que necesita, Internet Cámaras e IoT (salvo el visor autorizado)
IoT / Impresoras Los equipos que las usan, en el puerto de impresión Servidores y el resto de las VLANs
Servidores Sólo respuestas a conexiones iniciadas por las VLANs autorizadas Iniciar conexiones hacia estaciones de trabajo

Los invitados salen a Internet pero no ven los servidores internos. Las cámaras llegan a su sistema de grabación, pero no tienen acceso libre a las PCs de contabilidad. Cada puerta se abre sólo para quien corresponde.

reglas-firewall-ejemplo
# Orden de evaluación: de arriba hacia abajo, gana la primera que coincide
PERMITIR  VLAN_Invitados  -> Internet        # 80/443 y DNS
BLOQUEAR  VLAN_Invitados  -> RED_INTERNA      # todo lo privado
PERMITIR  VLAN_Camaras    -> NVR:554,8000     # sólo su grabador
BLOQUEAR  VLAN_Camaras    -> cualquier        # incluida contabilidad
PERMITIR  VLAN_Admin      -> VLAN_Servidores:443,445
BLOQUEAR  cualquier       -> cualquier        # regla final: negar por defecto

04Qué puede pasar si no segmentás: ejemplos reales de riesgo

Estos escenarios se repiten una y otra vez en empresas de todos los tamaños:

  • La visita con la notebook infectada. Un proveedor se conecta al Wi-Fi “para bajar un archivo”. Su equipo trae malware que escanea la red y encuentra carpetas compartidas abiertas en el servidor de archivos.
  • La cámara IP olvidada. Con firmware desactualizado y usuario/clave de fábrica, es una de las puertas favoritas de los atacantes. Si está en la misma red que contabilidad, desde ahí se salta a todo lo demás.
  • El ransomware que se propaga solo. Una PC abre un adjunto malicioso y el cifrado avanza por la red hacia servidores y backups montados. Con segmentación, el daño queda acotado a una “habitación”.
  • La impresora o el dispositivo IoT sin soporte. No se puede actualizar ni instalar antivirus, pero sí puede ser el punto de apoyo para moverse lateralmente.
  • El empleado curioso (o descontento). Sin controles internos, cualquiera con un cable puede explorar recursos de administración o RR.HH. que nunca debió ver.
  • El acceso remoto de un tercero. Un técnico externo conectado por VPN a una red plana ve toda la empresa, aunque sólo tenía que revisar un equipo.
El factor comúnEn todos los casos el punto de entrada fue distinto, pero la causa de que el incidente escalara fue la misma: nada separaba un dispositivo de otro.

05Cómo segmentar la red con VLANs, paso a paso

  • Relevá y clasificá. Hacé un inventario de dispositivos y agrupalos por función y nivel de confianza: usuarios, servidores, cámaras, IoT, invitados.
  • Diseñá el plan de VLANs y direcciones. Una subred por VLAN, con nombres claros y documentados.
  • Configurá los switches y el Wi-Fi. Puertos de acceso y troncales 802.1Q, y un SSID separado para invitados con aislamiento de clientes.
  • Escribí las reglas en el firewall. Permitir sólo lo necesario, bloquear el resto y dejar una regla final de “negar por defecto”.
  • Probá desde cada VLAN. Verificá que lo permitido funciona y, sobre todo, que lo prohibido realmente está bloqueado.
  • Registrá y revisá. Activá logs de las reglas de bloqueo y revisalas periódicamente: la red cambia, las reglas también deben hacerlo.
Buenas prácticasMigrá por etapas, empezando por invitados y cámaras, que son las VLANs de menor impacto operativo. Dejá para el final la de servidores y avisá a los usuarios antes de cada cambio.

06Preguntas para auditar tu red hoy

  • ¿El Wi-Fi de visitas está aislado de la red interna?
  • ¿Las cámaras IP pueden comunicarse con las PCs de la empresa?
  • ¿Cualquier PC puede conectarse a cualquier servidor?
  • ¿Existe una regla final de “negar todo lo que no esté permitido”?
  • ¿Sabés cuántos dispositivos hay conectados y a qué red pertenece cada uno?

Si dudaste en alguna respuesta, probablemente tu red tenga más puertas abiertas de las que imaginás.

¿Cada dispositivo de tu red tiene acceso a lo que necesita… o a todo lo que puede?

¿Te ha tocado encontrar una red con todas las “puertas abiertas”? En CAB Group SRL diseñamos e implementamos redes segmentadas con VLANs y firewalls bien configurados. Contanos tu caso y lo revisamos juntos.

👉 Relacionado: Ransomware, el ingenio sigue avanzando.